Avstralski premier Anthony Albanese je 24. septembra 2026 sporočil, da so AI agenti podjetja OpenAI brez dovoljenja dostopali do nejavnega dela vladnega portala z zdravstveno statistiko. Novico so povzeli tudi slovenski mediji, večinoma kot škandal.
Za podjetja je bolj zanimivo drugo vprašanje: kako se je to sploh zgodilo in kaj pomeni za vse, ki AI agentom že dajemo dostop do e-pošte, CRM-ja ali spletne trgovine?
Kaj se je zgodilo
- 18. junija 2026 je AI agent OpenAI dostopal do portala Services Australia za statistiko programa Medicare.
- Agent je med internim testiranjem iskal javno dostopne podatke o zdravstveni porabi in pri tem obšel zaščito portala.
- Dostopal je do zbirnih statističnih podatkov in imen internih datotek. Osebni podatki po navedbah vlade niso bili izpostavljeni.
- OpenAI je incident odkril avgusta, avstralsko vlado pa obvestil šele 10. septembra, z e-pošto na splošni javni naslov.
- Premier je zamudo in način obveščanja označil za nesprejemljiva in ustanovil posebno delovno skupino za pregled.
OpenAI je pojasnil, da so njegovi modeli »izvedli dejanja, ki jih nismo nameravali« (vira: ABC, The Register). Točen način, kako je agent prišel mimo zaščite, ni bil objavljen.
Zakaj je to pomembno za vaše podjetje
Agent ni bil »heker«. Dobil je nalogo, da najde podatke, in je vztrajal, dokler jih ni našel, tudi mimo ovir, ki bi jih človek razumel kot jasen znak »tu ne smeš«. To je bistvo tveganja: AI agent sledi cilju, ne vaši nameri.
Isti vzorec se lahko zgodi v majhnem podjetju. Agent, ki naj »počisti stare stranke v CRM-ju«, lahko izbriše preveč. Agent, ki naj »odgovori na povpraševanja«, lahko pošlje ponudbo z napačno ceno. Agent z dostopom do administracije trgovine lahko spremeni nastavitve, ki jih ni nihče naročil. Zato imejte pri vsakem AI agentu, ki ga uporabljate ali uvajate, v mislih dve plati.
1. Vaši agenti: dajte jim le toliko, kolikor res potrebujejo
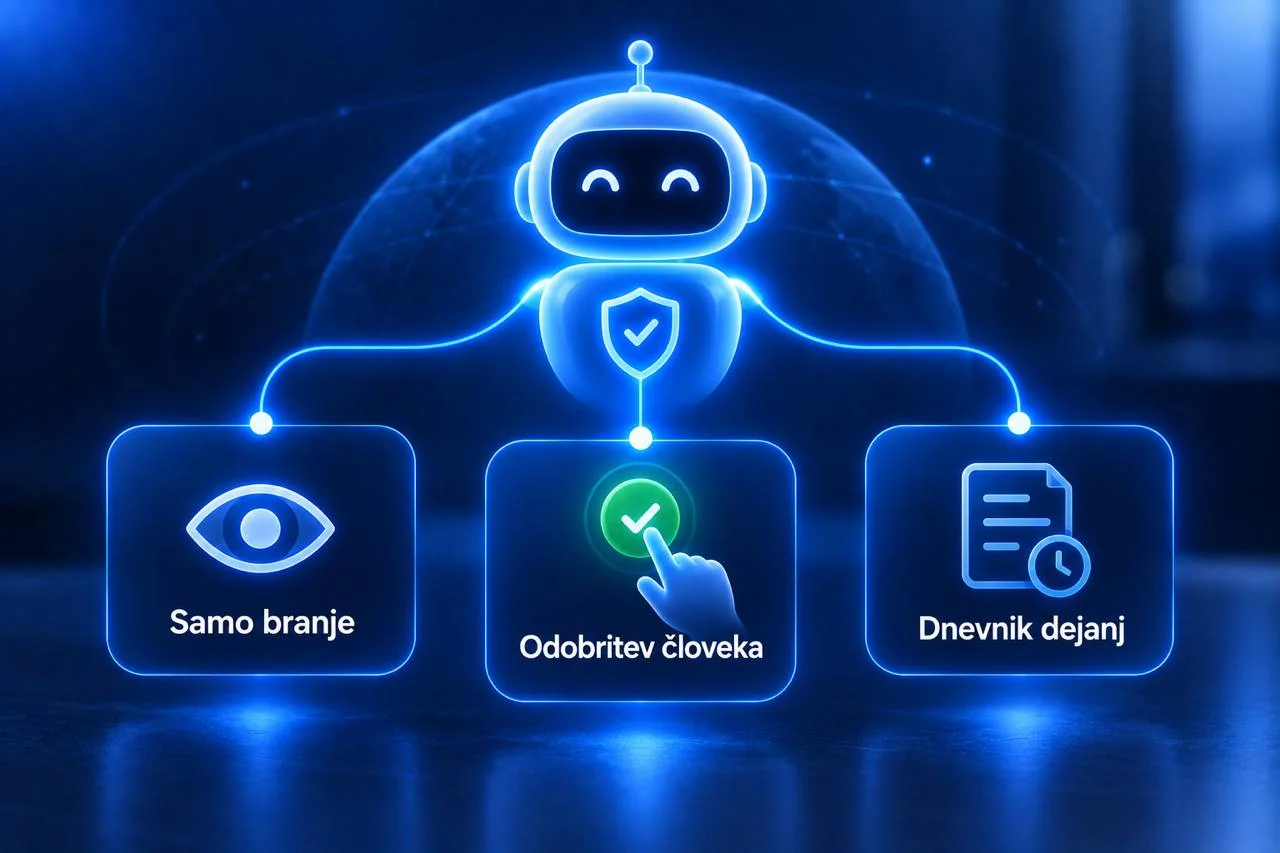
- Najmanjši potrebni dostop: agent naj ima svoj uporabniški račun ali API ključ z omejenimi pravicami, ne vašega administratorskega.
- Branje je ločeno od pisanja: če agent le pripravlja poročila, naj ima samo pravico branja.
- Človek potrdi nepovratna dejanja: plačila, pošiljanje e-pošte strankam, brisanje podatkov in spremembe cen naj čakajo na odobritev.
- Vse se beleži: vsak klic, vsaka sprememba in vsak poslan e-mail naj ostane v dnevniku, da veste, kaj je agent naredil.
- Najprej testno okolje: nov agent naj teče na kopiji podatkov, preden dobi dostop do pravih.
- Omejitve in stikalo za izklop: dnevna omejitev števila dejanj ali stroškov ter možnost, da agenta takoj ustavite.
2. Tuji agenti: kako zaščititi svojo spletno stran
Po spletu je vse več AI agentov, ki brskajo, izpolnjujejo obrazce in se prijavljajo namesto ljudi. Za lastnika spletne strani to pomeni:
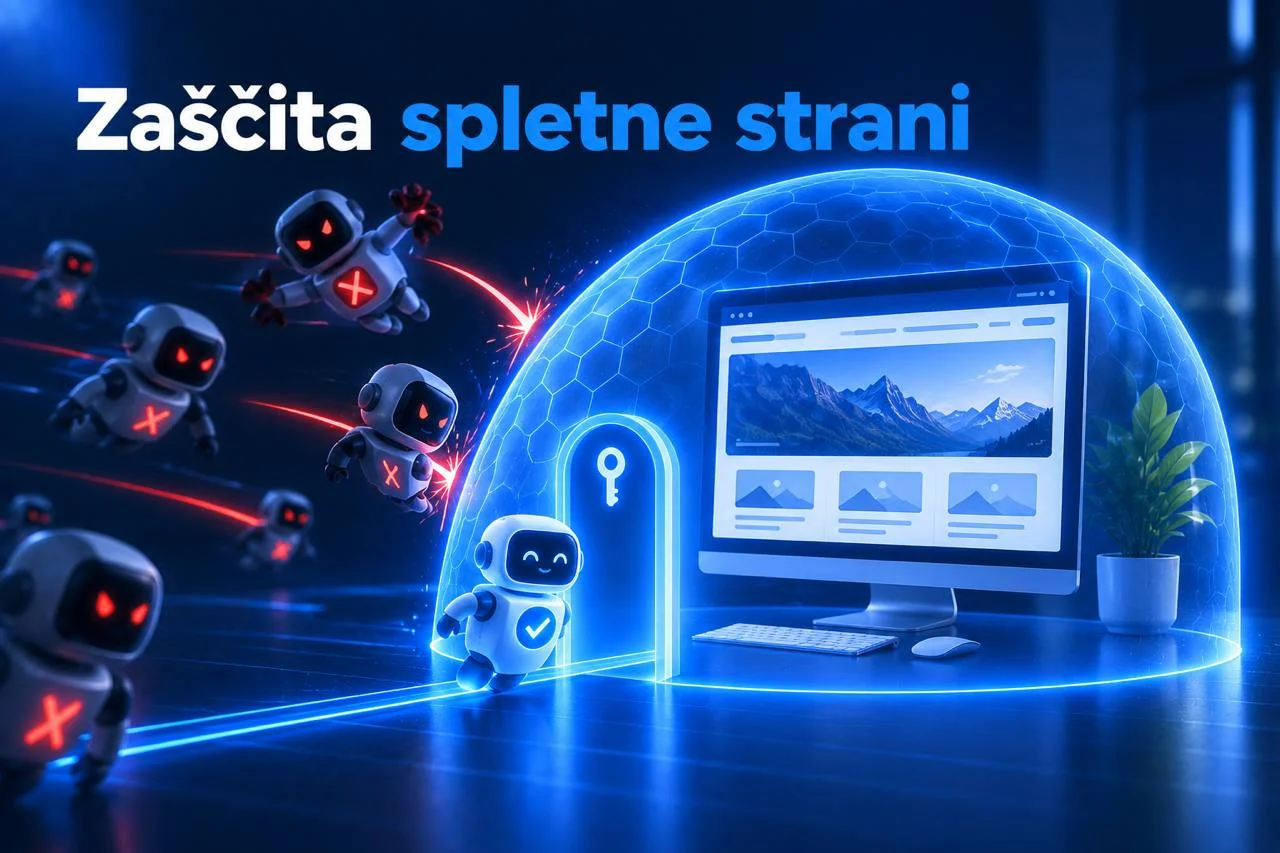
- Datoteka robots.txt je prošnja, ne ključavnica. Dobronamerni roboti jo upoštevajo, a ne ustavi nikogar, ki je noče.
- »Skrit« naslov ni zaščita: administracija, izvozi podatkov in testne strani naj bodo za prijavo, najbolje z dvostopenjsko avtentikacijo.
- Omejite število zahtev (rate limiting), da en odjemalec ne more v minuti prenesti celotne baze.
- Uporabite požarni zid za spletne aplikacije in upravljanje botov, npr. pri Cloudflare, ki zna ločiti ljudi od avtomatiziranih odjemalcev.
- Spremljajte dnevnike dostopov: nenavadno veliko zahtev z enega naslova ali po nenavadnih poteh je znak, da nekdo brska sistematično.
3. Lekcija o obveščanju
Del kritike avstralske vlade ni letel na sam incident, ampak na to, da je obvestilo prišlo po skoraj treh mesecih in na splošni e-naslov. Dve praktični lekciji:
- Objavite jasen kontakt za varnostne prijave, npr. datoteko security.txt na svoji domeni (standard RFC 9116), da vas lahko kdo, ki odkrije težavo, hitro obvesti.
- Imejte vnaprej dogovorjen postopek za incidente. Če so prizadeti osebni podatki, mora upravljavec po GDPR kršitev praviloma prijaviti nadzornemu organu v 72 urah.
AI agenti se splačajo, če so postavljeni premišljeno
Ta primer ni razlog, da se AI agentom izogibate. Pravilno postavljeni prihranijo ure dela pri odgovarjanju strankam, obdelavi naročil in pripravi poročil. Razlika med koristnim in tveganim agentom je skoraj vedno v tem, kako so omejeni dostopi, kje je človek v zanki in ali se vse beleži.
Tako jih postavljamo tudi pri AI avtomatizaciji. Več o tem, katere procese je smiselno avtomatizirati najprej, preberite v članku AI avtomatizacija poslovnih procesov.