V računovodstvo pride e-pošta dobavitelja, s katerim poslujete že leta: »Zamenjali smo banko, prosimo, da odslej plačujete na nov TRR.« Ali pa piše direktor, ki je ravno na poti: »Nujno moramo danes nakazati akontacijo, prosim, uredi čim prej in zaenkrat nikomur ne omenjaj.« Oboje je lahko prevara.
Slovenski nacionalni odzivni center za kibernetsko varnost SI-CERT je 23. septembra 2026 opozoril, da so slovenska podjetja vse pogosteje tarča takšnih prevar. Številke so zgovorne.
Škoda se je v enem letu več kot podvojila
Po podatkih, ki jih navaja SI-CERT, je slovenska policija v letu 2024 pri tej vrsti prevar obravnavala primere s skupno škodo 2,3 milijona evrov, v letu 2025 pa že 5,7 milijona evrov.
Tarča niso le velika podjetja. Napadalci pogosto izberejo manjša podjetja, kjer plačila odobri ena oseba in kjer ni vnaprej določenih postopkov preverjanja.
Štiri najpogostejše oblike
- Direktorska prevara (CEO fraud): napadalec se izdaja za direktorja ali drugega vodilnega in zahteva nujno, zaupno nakazilo.
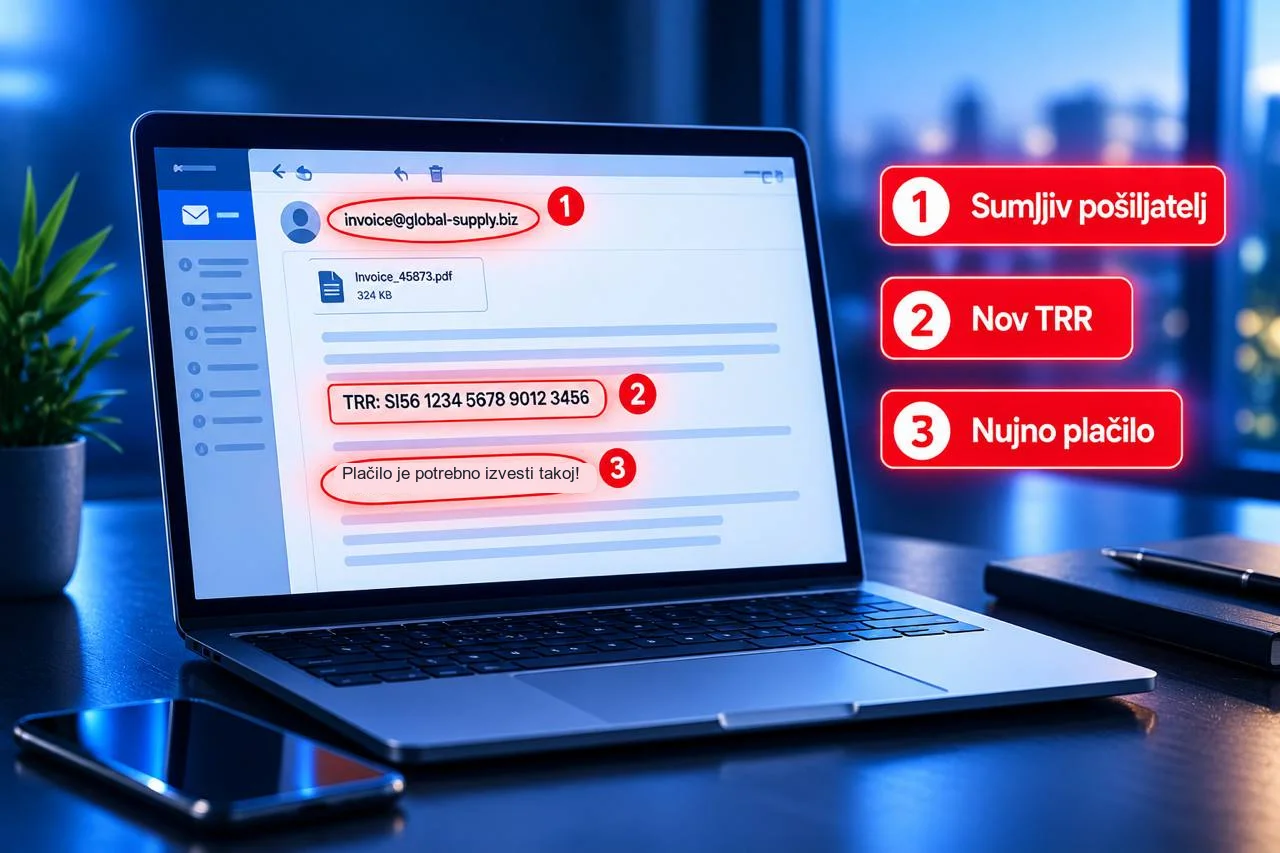
- Lažni računi: račun ali obvestilo »dobavitelja« z novo številko TRR. Denar gre na račun prevaranta, pravi dobavitelj pa ostane neplačan.
- Prevzem e-poštne komunikacije (BEC): napadalec vdre v pravi poštni predal vašega partnerja ali sodelavca in se vključi v obstoječo korespondenco. Sporočilo pride s pravega naslova, zato je še bolj prepričljivo.
- Kraja podatkov: zahteve za podatke o zaposlenih, poslovnih partnerjih ali transakcijah, ki jih napadalci nato uporabijo za bolj prepričljive napade.
SI-CERT je v preteklih mesecih opozoril tudi na lažna sporočila v imenu Statističnega urada (SURS), s katerimi so napadalci od podjetij zbirali podatke o poslovanju in partnerjih.
Opozorilni znaki
- Nenavadna nujnost: »še danes«, »pred koncem delovnega časa«, »drugače izgubimo posel«.
- Zahteva po zaupnosti: »nikomur ne omenjaj«, »to ostane med nama«.
- Obhod običajnega postopka: brez naročilnice, brez podpisa druge osebe, »tokrat izjemoma«.
- Sprememba bančnih podatkov prek e-pošte ali priponke.
- Majhne razlike v naslovu pošiljatelja, npr. ena črka več ali druga domena, ali odgovor, ki gre na drug naslov.
Postopki, ki ustavijo večino prevar
Najučinkovitejša zaščita ni programska oprema, ampak jasen, zapisan in obvezen postopek, ki velja za vse, tudi za direktorja:
- Vsako spremembo TRR dobavitelja preverite po telefonu, na številki, ki jo že imate shranjeno, ne na številki iz e-pošte.
- Načelo štirih oči: plačila nad določenim zneskom in vsaka sprememba bančnih podatkov potrebujejo potrditev druge osebe.
- Nujna plačila »mimo postopka« se ne izvajajo. Ne glede na to, kdo jih zahteva.
- Zaposlene, ki delajo s plačili in kadrovskimi podatki, redno seznanite s primeri takšnih prevar.
Tehnične nastavitve, ki jih preverite še ta teden
- Večfaktorska avtentikacija (MFA) za e-pošto in oddaljeni dostop, na vseh računih, ne le pri vodstvu.
- Zapisi SPF, DKIM in DMARC za vašo domeno. Z DMARC politiko »reject« otežite napadalcem, da pošiljajo e-pošto v imenu vaše domene.
- Pravila pogojnega dostopa, ki omejijo prijave z neznanih naprav in lokacij.
- Omejite ali nadzorujte samodejna pravila za posredovanje e-pošte na zunanje naslove. Napadalci jih po vdoru pogosto nastavijo, da tiho berejo korespondenco.
Če ne veste, ali ima vaša domena pravilno nastavljene SPF, DKIM in DMARC, naj to preveri vaš ponudnik e-pošte ali IT skrbnik. Gre za nekaj minut dela, ki bistveno otežijo zlorabo vašega imena.
Kaj storiti, če ste že nakazali denar
- Takoj pokličite svojo banko in zahtevajte zaustavitev ali vračilo plačila. Čas je ključen.
- Prijavite dogodek policiji.
- Obvestite SI-CERT (info@cert.si, 01 479 88 00), ki vam pomaga pri nadaljnjih korakih.
- Preverite, ali je bil vdrt kateri od vaših poštnih predalov: zamenjajte gesla, vklopite MFA in preglejte pravila za posredovanje pošte.
- Obvestite partnerja, v imenu katerega je napadalec nastopal, saj je morda vdrt njegov sistem.
Varnost je tudi del tega, kako v podjetju uvajamo nova orodja. Več o varni rabi umetne inteligence smo zapisali v članku kako varno uporabljati AI agente v podjetju. Če potrebujete pomoč pri pregledu, nam pišite prek strani Kontakt.